
Первый абзац
Что нельзя передавать нейросети — ключевой вопрос для любого владельца малого или среднего бизнеса, который планирует внедрять AI‑помощника на сайт или использовать нейросеть для обработки заявок. В этой статье мы подробно разберём, какие типы персональной и чувствительной информации нельзя отправлять в сторонние модели, как безопасно настроить AI‑помощника на WordPress и Rank Math, и какие практические процедуры внедрить, чтобы снизить риски утечки данных.
Почему важно понимать, что нельзя передавать нейросети
Многие предприниматели рассматривают AI‑помощника как инструмент для экономии времени и повышения конверсии: ответы клиентам, первичный расчёт стоимости, сортировка заявок. Однако при неправильной передаче данных вы рискуете раскрыть персональную информацию клиентов, нарушить регламенты конфиденциальности и подвергнуть бизнес юридическим и репутационным рискам.
Понимание ограничений важно не для усложнения работы, а для грамотной автоматизации: если вы заранее определите, какие поля и документы запрещены для передачи, AI станет надёжным инструментом, а не источником проблем.
Какие данные категорически нельзя передавать нейросети
Ниже перечислены основные категории данных, которые нельзя и не следует отправлять в облачные нейросети или в модели без жёсткого контроля над хранилищем и политикой обработки:
- Персональные идентификаторы: паспортные данные, ИНН, СНИЛС, номера водительских прав.
- Финансовая информация: номера карт, CVV, полные банковские реквизиты, PIN-коды.
- Медицинские и биометрические данные: история болезней, результаты анализов, отпечатки пальцев, снимки лица для идентификации.
- Данные для входа: логины, пароли, одноразовые коды, секретные ключи API.
- Конфиденциальные документы: договоры с персональными деталями, внутренние акты, налоговая отчётность с частными данными.
- Личные контакты в явном виде: адреса проживания, домашние телефоны, личные электронные почты без согласия.
Эти данные следует исключать либо перед отправкой (путём анонимизации/маскирования), либо обрабатывать исключительно локальными моделями с сертифицированным хранением.
Практические правила для бизнеса: что делать перед отправкой данных в AI
1. Классифицируйте данные. Разделите поля форм и документы на: публичные, служебные, чувствительные, строго запрещённые. Это пункт старта любой безопасной автоматизации.
2. Анонимизируйте и маскируйте. Для полей, где можно обойтись без конкретики (например, «какой район города?»), используйте обобщения. Для платежей передавайте только статус («оплата прошла / не прошла»), а не номер карты.
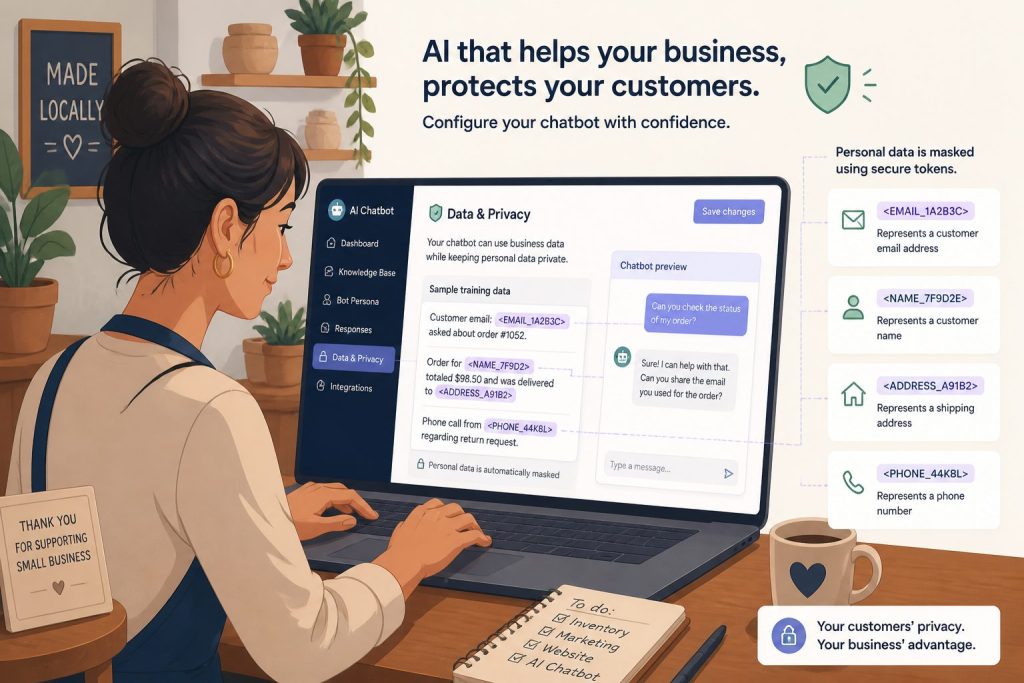
3. Уберите из текста PII перед отправкой. Настройте фильтры на сервере или в middleware, которые автоматически удаляют или заменяют паспортные номера, номера телефонов и адреса на плейсхолдеры.
4. Локальная обработка и гибридные модели. Там, где необходимо работать с чувствительной информацией, рассматривайте локальные мини‑нейросети для сайта или решения в рамках вашего сервера — они также бывают вариантом при высоких требованиях к конфиденциальности.
5. Журналирование и аудит. Сохраняйте логи доступа и запросов в закрытом хранилище, но не храните в логах сырые данные клиентов.
6. Политика согласия. Обновите политику конфиденциальности и получите явное согласие клиента на обработку данных AI, если модель будет получать данные, выходящие за рамки общедоступной информации.
Пример: какие поля формы можно передавать, а какие нет
- Можно передавать: тип запроса (техподдержка, коммерческое предложение), описание проблемы без личных данных, параметры заказа (модель товара, цвет, количество), удобное время для связи (без точного адреса).
- Нельзя передавать: сканы паспортов, фото с личными данными, полные платежные реквизиты, подробные адреса и даты рождения без анонимизации.
Техническая рекомендация: при интеграции формы в WordPress заменяйте шаблоны PII на токены перед отправкой в API нейросети.
Настройка AI‑помощника на WordPress и Rank Math: конкретные шаги по безопасности
1) Создайте прослойку (middleware) между формой и AI‑сервисом. Эта прослойка будет фильтровать поля и удалять PII.
2) Используйте плагины форм с возможностью фильтрации данных и событиями на стороне сервера (например, пользовательская обработка before_send). Не отправляйте содержимое полей с типом file без проверки.
3) В Rank Math и SEO‑настройках не включайте автоматическую отправку полного содержимого форм в сторонние генераторы контента. Для автоматической генерации метаданных используйте анонимизированные шаблоны и ключевые факты, без текстов с личными данными.
4) Настройте HTTPS, HSTS и политики CORS для всех внутренних API, связанных с AI.
5) Ограничьте доступ к логам и настройкам AI‑интеграции только доверенным администраторам.
6) При возможности разграничьте окружения: для тестов используйте тестовые данные; боевое окружение — только реальные данные после маскировки.
Ссылки на наши инструкции по внедрению AI‑ассистента: Внедрение II‑ассистента на сайт и обзор возможностей II‑ассистент на сайт. Для работы с базой знаний и исключения PII полезен материал про умную базу знаний.
Таблица: бысткая оценка риска полей формы
| Поле формы | Риск при отправке в облако | Рекомендация |
|---|---|---|
| Имя и фамилия | Низкий‑средний | Можно передавать частично (только имя) или с согласия |
| Номер телефона | Средний | Маскировать/шаблонизировать, сохранять в CRM, не отправлять в модель |
| Адрес доставки | Средний‑высокий | Передавать только город/регион, подробности удалять |
| Паспорт/Идентификатор | Высокий | Не передавать в облачные модели |
| Платёжные данные | Высокий | Никогда не отправлять; только статусы транзакций |
Практические сценарии и примеры для малого бизнеса
Сценарий 1: Онлайн‑запись на услуги. Форма содержит имя, телефон, комментарий клиента и файл с подтверждением льготы. Решение: убрать файлы из запроса к AI, передать только anonymized_note с метаданными, а документы хранить отдельно.
Сценарий 2: Чат‑бот, который помогает оформлять заказы. Бот может собирать заказ и передавать на обработку нейросети только текст запроса: «хочу 3 стула синего цвета», а конфиденциальные детали — адрес и платёж — обрабатывать в закрытой CRM и передавать в API только токены статуса.
Сценарий 3: Техподдержка с логами. Автоматический анализ обращений полезен для шаблонов ответов, но логи должны быть анонимизированы: вместо телефона — [PHONE_TOKEN], вместо электронной почты — [EMAIL_TOKEN].
Ошибки при внедрении AI и как их избежать
- Ошибка: отправка сканов и документов без проверки. Исправление: добавить проверку MIME‑типа и исключить файлы из AI‑запросов.
- Ошибка: хранение сессий чата с PII в открытом логе. Исправление: регулярная очистка и хранение в зашифрованном виде.
- Ошибка: отсутствие политики согласия. Исправление: обновить политику конфиденциальности и уведомлять пользователей о обработке даных AI.
Более подробно об ошибках внедрения и типичных причинах неудач можно прочитать в нашей статье: Ошибки внедрения II — 7 причин, почему не взлетает.
Чек‑лист перед запуском AI‑помощника
- [ ] Проведена классификация данных и список запрещённых полей.
- [ ] Реализованы фильтры для удаления PII на прослойке.
- [ ] Обновлена политика конфиденциальности и получено согласие пользователей, где нужно.
- [ ] Настроено безопасное хранение логов и доступов.
- [ ] Проведено тестирование на тестовых данных.
- [ ] Ответственные сотрудники проинструктированы по обработке инцидентов.
Когда стоит рассмотреть локальную или гибридную модель
Если ваш бизнес работает с большим объёмом медицинских, финансовых или иных чувствительных данных, рассмотрите варианты локальной мини‑нейросети для сайта или гибридной архитектуры: основные расчёты и классификация делаются локально, а внешняя модель используется только для генерации нейтрального текста. Такой подход снижает риски утечки и облегчает соответствие внутренним требованиям безопасности.
Юридические и регуляторные моменты — что учитывать
При работе с персональными данными полезно опираться на официальные требования к обработке персональных данных в вашей юрисдикции. В ряде случаев понадобится уведомление регулятора или выполнение специальных технических мер защиты. Рекомендуется проконсультироваться с юристом по защите данных, если вы работаете с категориями высокорисковых данных.
Заключение и ключевые выводы
- Чётко определите, что нельзя передавать нейросети: паспортные данные, платежи, медицинскую информацию, пароли и т.п.
- Внедряйте прослойку для фильтрации данных и используйте токены вместо реальных значений.
- Настройте безопасные практики на WordPress: маскирование данных форм, контролируемая интеграция с AI и ограниченный доступ.
- Для критичных случаев рассматривайте локальные модели или гибридные архитектуры.
Если вы внедряете AI‑помощника, помните: безопасность данных — это не препятствие, а часть надёжной автоматизации, которая повышает доверие клиентов и позволяет масштабировать сервис.
Читайте также