# Новости месяца: обновления ИИ-агентов и безопасности
Обновления ИИ-агентов и безопасности — ключевая тема этого выпуска: собраны статьи и расследования, которые поднимают вопросы о правах агентов, промпт‑инъекциях, уязвимостях и смене инструментов для разработчиков. Ниже — краткая навигация по материалам и рекомендации, куда смотреть дальше.
Главные публикации и тренды
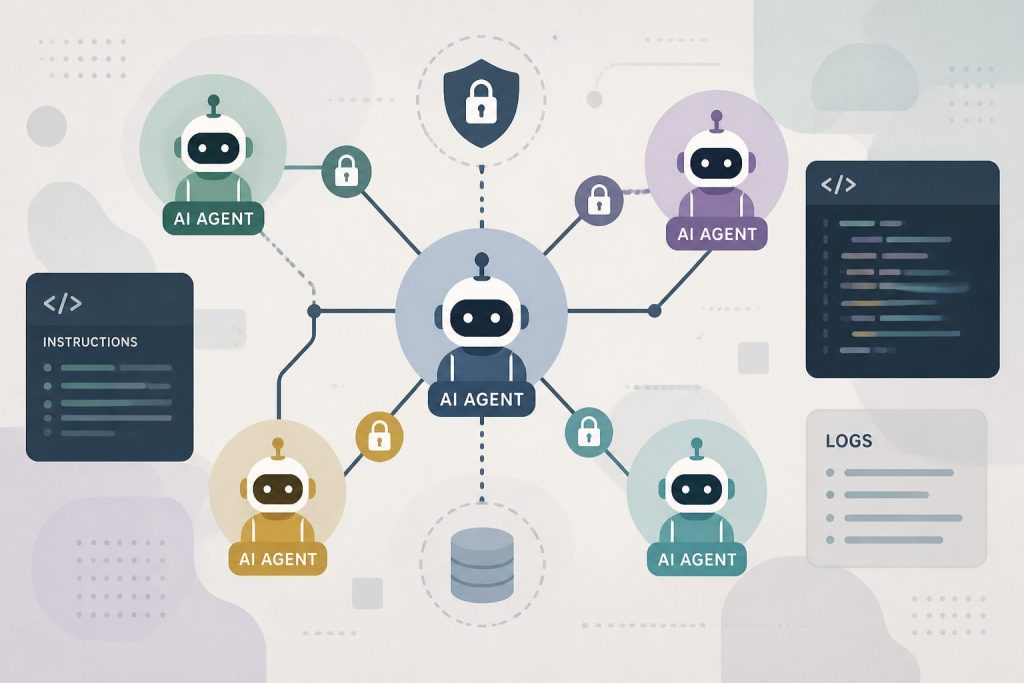
- «AI-агент с правами администратора: что уже умеют MCP‑серверы в IAM» — материал обращает внимание на развитие механизмов, дающих агентам расширенные привилегии. Подробности в оригинале: https://habr.com/ru/articles/1105324/?utm_campaign=1105324&utm_source=habrahabr&utm_medium=rss
- «Как расследовать косвенные промпт-инъекции в ИИ-агентах» — публикация про расследование атак, использующих скрытые или косвенные способы внедрить промпт‑инъекцию в агентскую логику: https://habr.com/ru/companies/ru_mts/articles/1101838/?utm_campaign=1101838&utm_source=habrahabr&utm_medium=rss
- «Рой ИИ‑агентов против настоящих целей: уязвимости в OAuth‑библиотеке и две машины HackTheBox» — материал, который сочетает тему агентов и конкретных векторов атак: https://habr.com/ru/articles/1104506/?utm_campaign=1104506&utm_source=habrahabr&utm_medium=rss
Эти публикации образуют ось для понимания текущих трендов: с одной стороны — функциональность и новые права у агентов, с другой — вопросы обеспечения безопасности и расследования инцидентов. Вместе они показывают, что развитие агентов уже вышло за рамки экспериментов и затрагивает реальные инженерные практики в IAM, deployment и инцидент‑респонсе.
Что означает это для бизнеса и продуктовых команд
Собранные материалы полезно рассматривать не только как новости, но и как указатели на изменения в рисках и операционной модели. Для бизнеса это переводится в несколько конкретных эффектов:
- Управление правами и комплаенс. Если агенты получают административные права в IAM через MCP‑серверы, компании должны пересмотреть политики least‑privilege, аудит и процесс выдачи прав. Это влияет на требования к аудиту, ролям и ответственности при инцидентах.
- Оценка риска автоматизации. Автоматизация задач, ранее выполнявшихся человеком, ускоряет процессы, но увеличивает риск широкого воздействия ошибки или атаки. Продуктовые команды должны взвешивать выгоды автоматизации против дополнительных процессов контроля и отката.
- Vendor lock‑in и миграция. Материалы об обзорах инструментов и трате на подписки указывают, что при смене платформ команды сталкиваются с затратами и потерей удобств. Решения по выбору инструментов должны учитывать долгосрочные сценарии миграции и интеграции.
- Операционная готовность. Появление методов и кейсов по расследованию промпт‑инъекций подсказывает: нужно иметь процессы для forensic‑анализа взаимодействия агентов, логи и возможность реплея запросов.
Учитывая эти эффекты, руководителям стоит интегрировать выводы в дорожные карты по безопасности, ресурсам и юридическим требованиям.
Инструменты и обзоры для разработчиков: как читать и применять
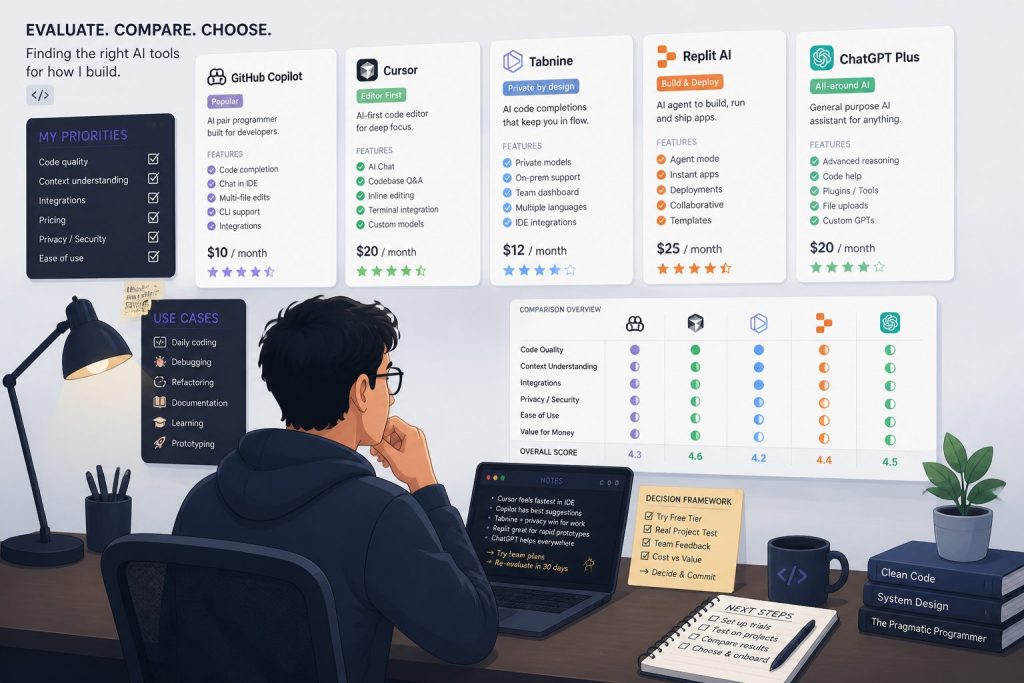
В текущем месяце появилось несколько обзоров и сравнений инструментов, которые полезно знать тем, кто выбирает среду для разработки и деплоя:
- «Большой обзор T3 Code: убийца Claude Desktop и Codex Desktop?» — обзор конкретного инструментария для кода и рабочего процесса: https://habr.com/ru/articles/1105274/?utm_campaign=1105274&utm_source=habrahabr&utm_medium=rss
- «Я потратил $956 на ИИ-подписки, чтобы вы знали, на что пересесть вместо Claude Code» — материал с практическим опытом оценки подписок и альтернатив: https://habr.com/ru/articles/1105224/?utm_campaign=1105224&utm_source=habrahabr&utm_medium=rss
- «Как передать задачу от одного AI-агента другому и не потерять контекст» — разбор подходов передачи задач между агентами: https://habr.com/ru/articles/1105018/?utm_campaign=1105018&utm_source=habrahabr&utm_medium=rss
При чтении подобных обзоров полезно выделять критерии для принятия решений: стоимость владения, переносимость рабочих процессов, поддержка экспортов/бекапов, совместимость с внутренними инструментами и требования безопасности. Статья о тратах на подписки особенно ценна тем, что демонстрирует реальные операционные расходы, а обзор T3 Code — показывает, какие функции инструментария реально меняют привычный рабочий процесс.
Практический совет для команд: перед масштабным переходом пробуйте гибридный подход — пилот на части команды, автоматизированные миграции данных и ретроспектива по продуктивности и безопасности.
Безопасность: промпт‑инъекции, IAM и уязвимости
Тема безопасности регулярно пересекается с развитием агентов. Из подборки особенно выделяются расследование косвенных промпт‑инъекций, анализ уязвимостей в OAuth‑библиотеке и публикация о правах агентов в IAM и возможностях MCP‑серверов.
Ключевые практики, которые возникают из этих текстов и полезны для применения:
- Логирование и трассировка промптов. Для расследования инцидентов нужен полнофункциональный logging pipeline, который хранит исходные запросы, ответы агента и контекстные переходы между агентами.
- Контроль контекста и фильтрация. При передаче задач между агентами важно сохранять границы контекста, проверять входящие данные на признаки вложенных инструкций и применять белые/черные списки доверенных источников.
- Тестирование промпт‑инъекций. Регулярное QA и red‑team тестирование промптов поможет выявить косвенные векторы и сценарии, когда агент может исполнить нежелательное действие по цепочке инструкций.
- RBAC и least‑privilege для агентов. Принципы управления доступом должны распространяться и на сервисных агентов: минимальные права, временные креденшелы, аудит выполнения критичных операций.
- План реагирования на инциденты. Наличие playbook по отключению агентов, откату прав и анализу последствий ускоряет реакцию и снижает ущерб.
Материалы месяца не дают универсального рецепта, но подсказывают набор направлений, которые команды безопасности и инженеры по DevOps могут внедрять пошагово.
Практические выводы для команды (чек‑лист)
На основании собранных заголовков можно сформулировать несколько ориентиров (без утверждений о деталях, только как тема для проверки в собственном окружении):
- Пересмотрите модель прав для автоматизированных агентов и протоколы проверки привилегий (см. статью про MCP‑серверы).
- Внедрите процедуры расследования и тестирования на предмет промпт‑инъекций (см. материал об исследованиях косвенных инъекций).
- Оцените инструменты разработки и подписки, если вы используете внешние сервисы или переходите с одного рабочего пространства на другое (см. обзоры T3 Code и статьи про подписки).
- Планируйте инфраструктурные изменения заранее, с учетом рисков и способов мониторинга (см. кейс деплоя в AWS).
- Включите в CI/CD сценарии тестирования на промпт‑инъекции и имитацию отказов агентов.
- Подготовьте playbook для экстренного отключения прав у агентов и процедуры восстановления из резервных копий.
Эти рекомендации носят общий характер и опираются на темы публикаций месяца; для конкретных технических шагов обратитесь к оригинальным материалам.
Заключение
Месяц показал, что развитие ИИ‑агентов уже тесно связано с задачами безопасности и операционной устойчивости. Статьи и расследования не только информируют об отдельных инцидентах или инструментах, но и задают вектор — интеграция агентов в продакшен должна сопровождаться усилением управления правами, мониторинга и тестирования. Продуктовые и инженерные команды, которые учтут эти выводы, смогут безопаснее масштабировать автоматизацию и быстрее реагировать на новые угрозы.
Источники
- AI-агент с правами администратора: что уже умеют MCP-серверы в IAM — https://habr.com/ru/articles/1105324/?utm_campaign=1105324&utm_source=habrahabr&utm_medium=rss
- Как расследовать косвенные промпт-инъекции в ИИ-агентах — https://habr.com/ru/companies/ru_mts/articles/1101838/?utm_campaign=1101838&utm_source=habrahabr&utm_medium=rss
- Как спланировать инфраструктурную задачу и не сломать мозг: разбор на примере деплоя в AWS — https://habr.com/ru/articles/1089206/?utm_campaign=1089206&utm_source=habrahabr&utm_medium=rss
- Большой обзор T3 Code: убийца Claude Desktop и Codex Desktop? — https://habr.com/ru/articles/1105274/?utm_campaign=1105274&utm_source=habrahabr&utm_medium=rss
- Как передать задачу от одного AI-агента другому и не потерять контекст — https://habr.com/ru/articles/1105018/?utm_campaign=1105018&utm_source=habrahabr&utm_medium=rss
- Рой ИИ‑агентов против настоящих целей: уязвимости в OAuth‑библиотеке и две машины HackTheBox — https://habr.com/ru/articles/1104506/?utm_campaign=1104506&utm_source=habrahabr&utm_medium=rss
- ИИ оставит человечество без работы. Или мы снова чего-то не учли? Часть 1 — https://habr.com/ru/articles/1104908/?utm_campaign=1104908&utm_source=habrahabr&utm_medium=rss
- Я потратил $956 на ИИ-подписки, чтобы вы знали, на что пересесть вместо Claude Code — https://habr.com/ru/articles/1105224/?utm_campaign=1105224&utm_source=habrahabr&utm_medium=rss
Внутренние ссылки и материалы для чтения
- Подробные обзоры по ИИ на сайте: https://ded-elisei.ru/novosti-mesyaca-ai-2026-obzor/
- Практики внедрения ассистента на сайт: https://ded-elisei.ru/vnedrenie-ii-assistenta-na-sajt/
- Автоматизация маркетинга с ИИ — примеры и инструменты: https://ded-elisei.ru/avtomatizatsiya-marketinga-s-ii-2/
Читайте также
- https://ded-elisei.ru/ii-assistent-na-sajt/
- https://ded-elisei.ru/ii-prodayushchie-teksty-bez-vody/
Обновления подчёркивают, что расширенные привилегии ИИ‑агентов и риск промпт‑инъекций требуют срочных стандартов безопасности и аудита
Расширение прав ИИ‑агентов и риски промпт‑инъекций требуют срочных мер безопасности и прозрачных политик доступа. Разработчикам стоит пересмотреть инструменты и IAM