Введение
Разграничение прав AI-сотрудников — базовая задача при внедрении AI-помощников и мини-нейросетей в малом бизнесе. Если вы запускаете AI‑ассистента на сайт или автоматизируете ответы на заявки, важно заранее определить, к каким данным и функциям у него будет доступ. В этой статье объясняю простыми словами, как спроектировать роли, настроить технические ограничения и проверить безопасность без сложной разработки.
Почему важно разграничивать права AI-сотрудников
AI‑сотрудники могут обрабатывать личные данные клиентов, коммерческую информацию и управлять частями сайта. Неправильный доступ приводит к утечкам, ошибочным действиям и репутационным рискам. Для малого бизнеса это означает потерю заявок, штрафы или нарушение доверия клиентов.
Четкое разграничение прав помогает:
- минимизировать объем данных, к которым имеет доступ AI;
- предотвратить случайные или вредоносные изменения на сайте;
- упростить аудит и соответствие требованиям безопасности;
- разграничить ответственность между человеком и AI.
Даже если вы используете готовый AI-помощник, важно применять принципы безопасности при его интеграции: не стоит давать нейросети полный доступ к базе клиентов или административным функциям сайта.
Основные модели контроля доступа для AI
Существует несколько практических моделей, которые подходят для малого бизнеса. Рассмотрим их с примерами.
1) Ролевой доступ (RBAC)
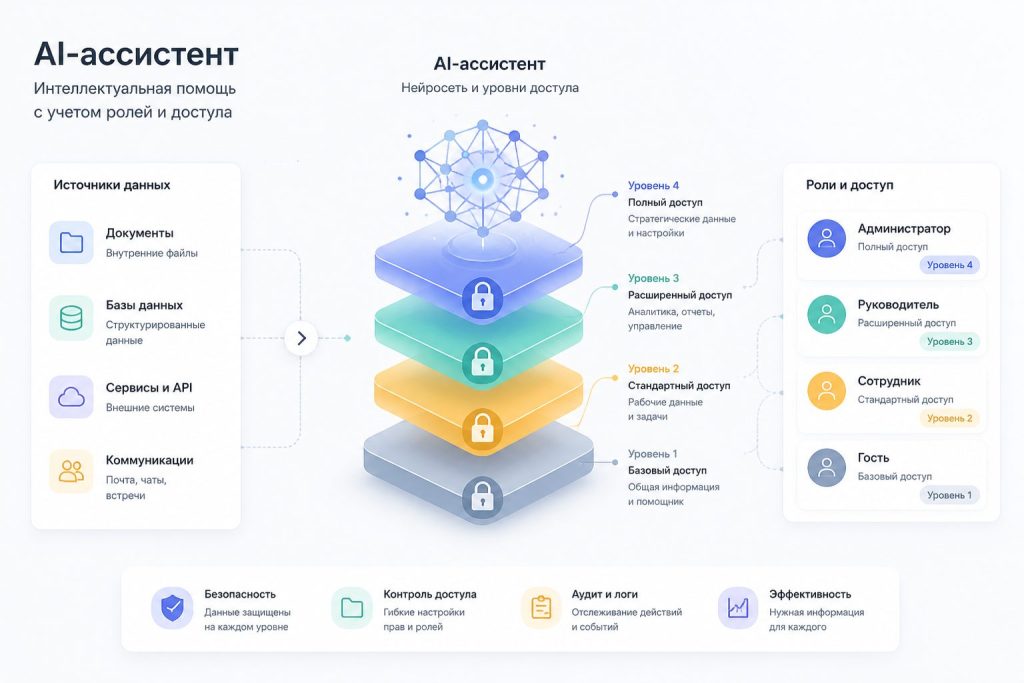
Ролевой доступ — самый понятный и широко применяемый подход. Сначала определяют роли (например: «Чтение данных заявок», «Ответы посетителям», «Админ контента»). Затем каждой роли назначают права. AI получает роль с набором разрешений, ограниченных по принципу необходимости.
- Пример: AI‑ассистент отвечает на часто задаваемые вопросы и имеет доступ только к публичной базе знаний. Он не видит контакты клиентов.
- Преимущества: простота и прозрачность.
2) Политики минимального доступа (Least Privilege)
Минимизируйте права AI по умолчанию. Дайте только те разрешения, которые нужны сейчас, и расширяйте их по мере проверки.
- Пример: при тестировании AI‑ассистента сначала отключают доступ к CRM и дают возможность только читать шаблоны ответов.
- Преимущества: уменьшает риски ошибок.
3) Контекстно-зависимый доступ (Attribute-Based Access Control)
Доступ зависит от контекста запроса: кто просит, какие данные и когда. Это полезно, если AI выполняет разные роли в зависимости от страницы или этапа сделки.
- Пример: на странице прайса AI может показывать только публичную информацию, а при персональном обращении сотрудника — больше деталей.
Каждый метод можно комбинировать: для большинства малых компаний оптимально сочетание RBAC + принципа минимального доступа.
Шаги внедрения: от политики до технической настройки
Ниже практическая инструкция, которую можно применить сразу.
1. Оцените данные и процессы
Опишите, какие данные есть в компании (персональные, коммерческие, финансовые) и какие процессы затрагивает AI (ответы, автопубликация, расчёты). Разделите данные по уровню чувствительности.
2. Определите роли и сценарии использования
Составьте список ролей для AI и сопоставьте им доступы. Примеры ролей: «Чтение FAQ», «Генерация контента (черновик)», «Обработка заявок — сбор данных», «Административный: автопубликация».
3. Реализуйте технические ограничения
- Используйте отдельные сервисные аккаунты для AI с ограниченными API-ключами.
- Настройте роли в WordPress и в приложениях (CRM, база знаний).
- Для задач генерации контента используйте песочницы: AI сохраняет черновики, публикацию делает человек.
Практический пример: если AI публикует статьи в WordPress, дайте ему роль, позволяющую создавать черновики, но не публиковать сразу. Подробнее о ролях WordPress можно почитать в официальной документации Роли и возможности WordPress.
4. Логирование и аудит
Включите логирование действий AI: какие запросы выполнялись, какие записи были изменены. Регулярно проверяйте логи на предмет аномалий.
5. Процесс эскалации и человека‑в‑петле
Для критичных операций настройте обязательную проверку человеком. AI может предлагать действия, но их подтверждает сотрудник.
6. Тестирование и постепенное расширение прав
Начинайте в контролируемой среде и постепенно расширяйте доступ по мере успешного тестирования. Документируйте изменения и результаты тестов.
Конфигурация на WordPress и примеры настроек
WordPress — частая платформа для малого бизнеса. Вот как практично настроить права AI:
- Создайте отдельного пользователя/сервисный аккаунт для AI с ролью «Автор» или «Редактор», но ограничьте права публикации: AI генерирует черновики.
- Для автопубликации используйте промежуточный шаг: AI сохраняет пост как «Черновик», редактор проверяет и публикует.
- Для взаимодействия с плагинами храните API-ключи в безопасном хранилище и выдавайте только необходимые права.
Если вы используете AI‑ассистента для работы с базой знаний, интеграция должна опираться на чтение публичных статей, а не на экспорт полной базы клиентов. Для практических кейсов внедрения AI на сайт смотрите нашу статью про внедрение AI‑ассистента на сайт.
Мониторинг, метрики и регулярные проверки
После запуска важно измерять эффективность и безопасность:
- Метрики безопасности: количество попыток доступа к запрещённым данным, ошибки доступа, аномальные команды.
- Метрики качества: процент корректных ответов AI, доля отклонённых черновиков, время на модерацию.
Проводите регулярные ревью прав: кто-то может изменить настройки, появятся новые интеграции — и права нужно обновлять.
Примеры для малого бизнеса: три реальных сценария
1) Сервис по ремонту техники
AI отвечает на вопросы о сроках и ценах, получает доступ только к прайсу и FAQ. Доступ к CRM и контактам запрещён. Публикация рекомендаций — черновики.
2) Онлайн-школа
AI помогает с первичной квалификацией заявок. Он собирает данные и передаёт аннотацию менеджеру, но не видеть полные контактные данные до подтверждения согласия.
3) Розничный магазин
AI обеспечивает ответы о наличии товара через публичный каталог. Управление остатками и ценами — только человеку.
Эти сценарии показывают принцип: разделяйте чтение публичной информации и доступ к чувствительным данным.
Типичные ошибки и как их избежать
- Ошибка: давать AI «админские» права по умолчанию. Решение: принцип минимального доступа.
- Ошибка: отсутствие логов и аудита. Решение: включить логирование и регулярные проверки.
- Ошибка: автоматическая публикация без проверки. Решение: человек‑в‑петле для важных решений.
Чек-лист внедрения разграничения прав AI
- [ ] Инвентаризация данных и процессов
- [ ] Определение ролей и сценариев использования
- [ ] Выделение сервисных аккаунтов и ограничение API-ключей
- [ ] Настройка ролей в WordPress (черновики вместо публикации)
- [ ] Включение логирования действий AI
- [ ] Установка процесса проверки человеком для критичных операций
- [ ] Регулярные ревью прав и обучение персонала
Инструменты и ресурсы
- Используйте отдельные API-ключи и безопасное хранилище секретов.
- При интеграции с CRM настройте доступ по ролям и минимальные права.
- Изучите лучшие практики контроля доступа: OWASP — контроль доступа.
Если вам помогает автоматизация маркетинга с AI, полезно продумывать границы данных с самого начала — подробнее о подходах можно прочитать в материале по автоматизации маркетинга с AI.
Заключение и рекомендации
Разграничение прав AI‑сотрудников — не просто техническая задача, это процесс политики, настройки и контроля. Для малого бизнеса правильная стратегия снижает риски и делает внедрение AI практичным и безопасным. Начинайте с карты данных, минимизируйте права и вводите человека‑в‑петле для критичных решений.
Читайте также:
Правильное разграничение прав AI — не прихоть, а необходимость: четкие роли и технические ограничения защищают данные клиентов и бизнес‑процессы. Полезное и понятное
Практическое руководство по разграничению прав AI — необходимость для малого бизнеса. Четкие роли, технические ограничения и регулярные проверки — ключ к защите данных и снижению
Полезная статья: простые принципы распределения прав и технические ограничения помогают защитить личные данные клиентов и предотвратить ошибочные действия AI в малом